2026, l'année où les arnaques sont devenues indiscernables
En 2026, une nouvelle catégorie d'arnaques a émergé qui ne ressemble à aucune des précédentes. Les escroqueries classiques avaient un défaut évident : elles sentaient la fraude à des kilomètres. Le faux email de banque avec des fautes d'orthographe, le message générique qui n'est clairement pas personnalisé.
Les arnaques utilisant l'intelligence artificielle n'ont plus ces défauts. Les messages sont personnalisés, orthographiquement parfaits, au ton adapté au destinataire. Les voix clonées sont indiscernables. Les visages générés en vidéo sont crédibles.
Comprendre comment ces arnaques fonctionnent est désormais une compétence de sécurité de base, au même titre que de ne pas cliquer sur un lien suspect.
Le clonage de voix : l'arnaque la plus redoutable
Le clonage de voix par IA est techniquement accessible depuis 2024. Il suffit de quelques secondes d'audio, un extrait de vidéo YouTube ou un message vocal WhatsApp, pour générer une voix synthétique convaincante qui peut dire n'importe quoi.
En pratique, le schéma le plus répandu en 2026 : un proche appelle en urgence. La voix est celle du fils, de la fille, d'un ami. Un accident, un problème judiciaire, une urgence qui nécessite un virement rapide. La personne appelée est souvent stressée par l'urgence et ne prend pas le temps de vérifier.
Cette arnaque a été documentée dans plusieurs pays européens depuis 2024. En France, des plaintes pour escroquerie au faux proche avec voix clonée ont été enregistrées par la police nationale.
Le seul rempart efficace : établir avec ses proches un mot de code secret, convenu à l'avance, à demander systématiquement en cas de demande d'argent urgente par téléphone.
Le phishing personnalisé par IA
Le phishing traditionnel envoie le même email à un très grand nombre de personnes. Le phishing par IA est différent : il adapte le message à chaque cible.
En croisant les informations publiques disponibles sur les réseaux sociaux, nom de l'employeur, titre du poste, collègues, événements récents partagés, une IA peut générer un email qui mentionne le manager par son prénom, fait référence à un projet réel, et simule une communication interne urgente demandant une action spécifique : cliquer sur un lien, entrer des identifiants, valider un virement.
Ces emails, appelés spear phishing, ont des taux de clic nettement supérieurs au phishing générique. Ils sont difficiles à détecter, même pour des personnes averties.
Comment les repérer : vérifier systématiquement l'adresse email exacte de l'expéditeur et pas seulement le nom affiché, ne jamais cliquer sur un lien dans un email pour entrer des identifiants, et appeler directement la personne si l'urgence paraît suspecte.
Les deepfakes vidéo : encore rares, mais en progression
Les deepfakes vidéo de qualité suffisante pour tromper restent plus complexes à produire. Mais leur qualité s'améliore rapidement, et on commence à les voir utilisés dans des schémas d'escroquerie.
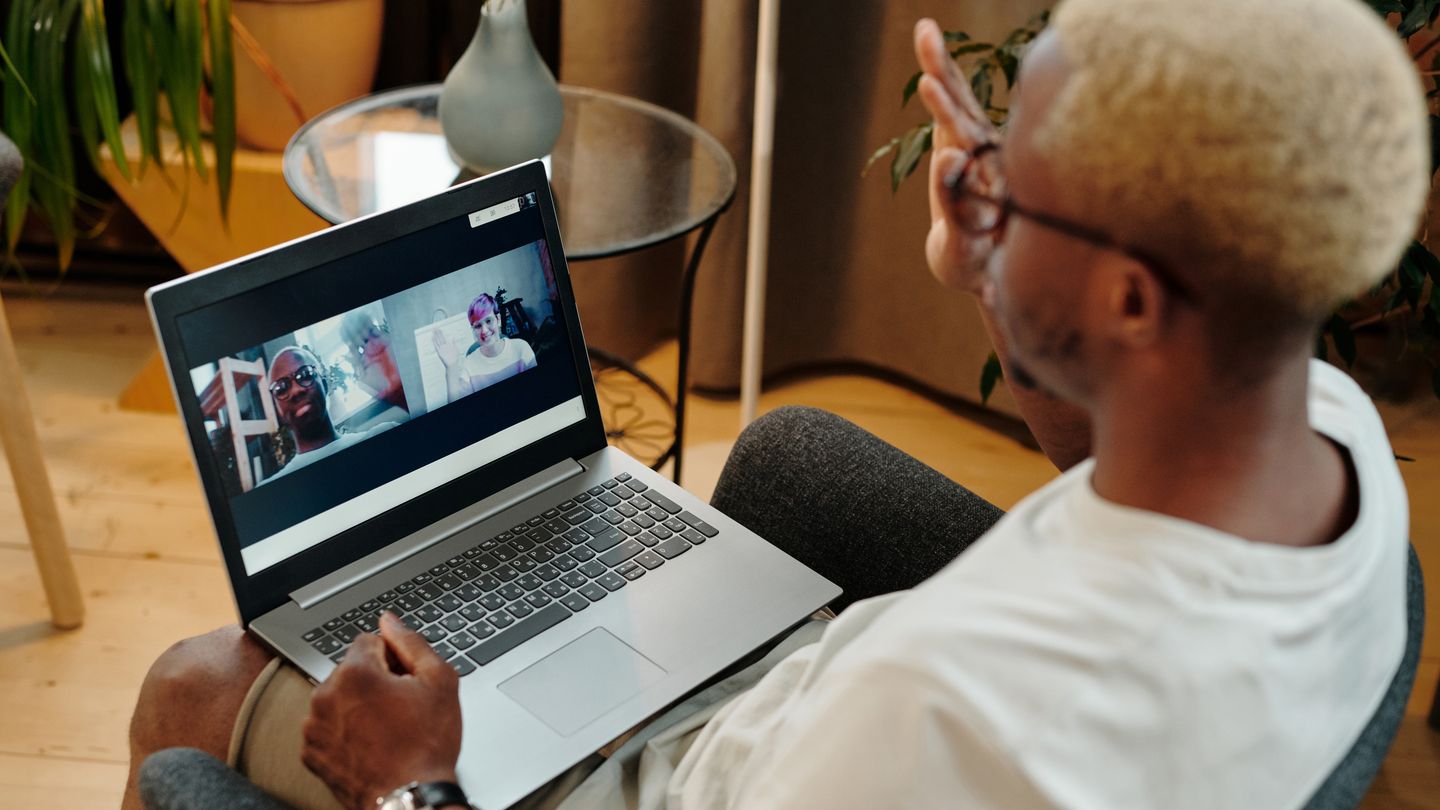
Le scénario type en 2026 : une video call où l'interlocuteur semble être un dirigeant d'entreprise ou un responsable de confiance, demandant au collaborateur de réaliser une opération financière urgente et confidentielle.
Ces attaques ciblent davantage les entreprises que les particuliers. La parade : pour toute demande financière inhabituelle, même via vidéo, exiger une confirmation par un canal différent, un appel direct sur un numéro connu ou une confirmation écrite sur messagerie interne.
Les signaux d'alerte à connaître
Quelles que soient la technique et la sophistication de l'arnaque, plusieurs signaux récurrents permettent de freiner.
L'urgence artificielle. Les escrocs créent systématiquement une pression temporelle : il faut agir maintenant, les fonds seront bloqués dans une heure. Cette urgence court-circuite le raisonnement. La règle : plus c'est urgent, plus il faut ralentir et vérifier.
La demande de secret. Ne pas en parler à quelqu'un, c'est confidentiel : ces injonctions visent à isoler la victime de ses proches, qui pourraient détecter l'arnaque.
Un mode de paiement inhabituel. Virement instantané, cryptomonnaie, cartes cadeaux : ces modes sont privilégiés parce qu'ils sont difficiles à tracer et pratiquement irréversibles une fois exécutés.
Ce qu'on peut faire concrètement
Quelques habitudes simples pour se protéger.
Établir un mot de code avec ses proches pour les urgences téléphoniques. Vérifier l'adresse email exacte de tout expéditeur demandant une action. Ne jamais agir sous pression temporelle sans prendre 15 minutes de recul. En entreprise, systématiser la double validation pour tout virement inhabituel.
Et surtout : parler de ces arnaques autour de soi. La meilleure protection reste la connaissance partagée. Les personnes qui connaissent l'existence du clonage de voix sont bien moins vulnérables que celles qui n'en ont jamais entendu parler. Passer l'information à ses parents, ses collègues, son cercle de proches est peut-être la chose la plus utile qu'on puisse faire après avoir lu cet article.
Share the best.